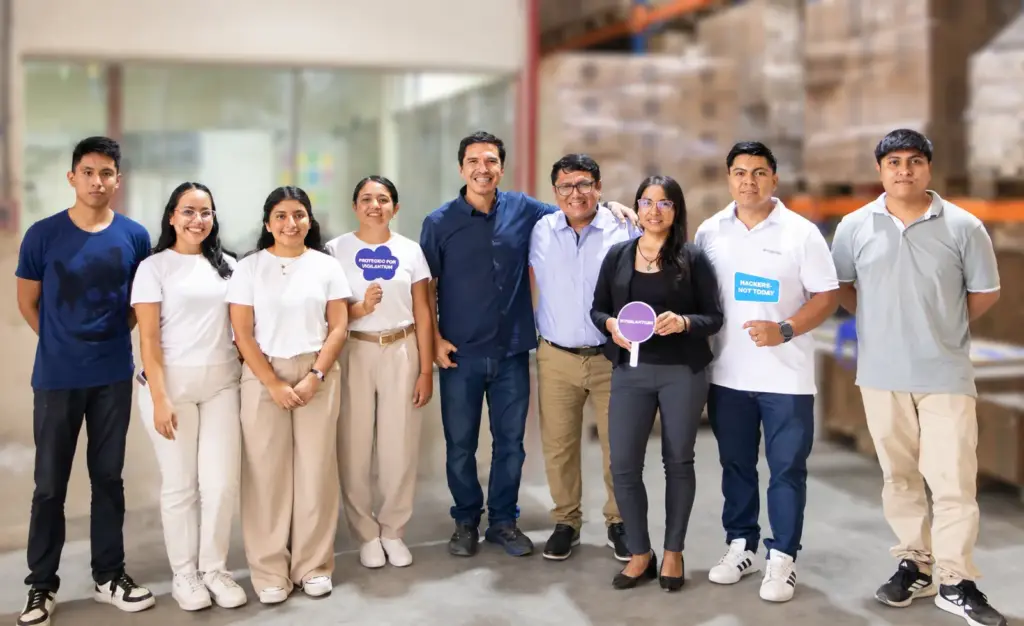
En el Cybersecurity Day en Piura, Vigilantium compartió una jornada de concientización con el equipo de una empresa del sector consumo masivo, enfocada en reconocer riesgos como phishing, ransomware y suplantación de identidad antes de que puedan convertirse en un problema para el negocio.
La ciberseguridad también empieza fuera de TI
Una empresa puede tener controles, herramientas y procesos de seguridad.
Pero hay una pregunta que sigue siendo necesaria:
¿Las personas saben reconocer una amenaza cuando aparece frente a ellas?
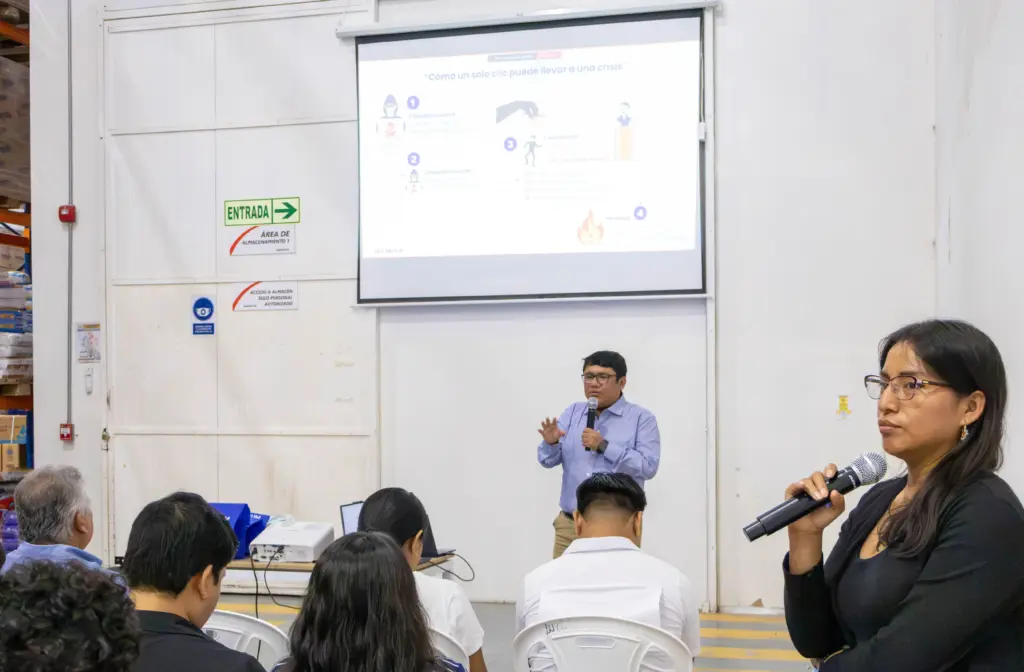
En Piura, durante el Cybersecurity Day, Vigilantium llevó esta conversación al equipo de una empresa del sector consumo masivo.
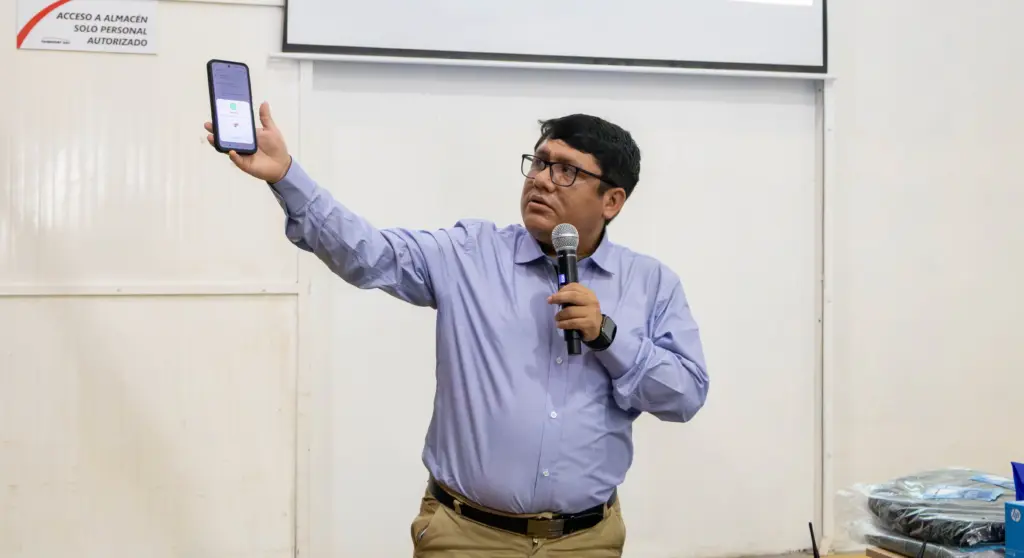
El objetivo no fue hablar de tecnología por hablar de tecnología. Fue poner sobre la mesa situaciones que pueden ocurrir en el trabajo cotidiano:
- Un correo que parece venir de un proveedor.
- Un mensaje que solicita información urgente.
- Una llamada que intenta hacerse pasar por alguien conocido.
- Un enlace que conduce a una página aparentemente legítima.
- Una situación que puede terminar en phishing, fraude o ransomware.
El riesgo no siempre entra por una vulnerabilidad técnica
Hay riesgos que una herramienta puede detectar.
Y hay otros que empiezan con una decisión humana.
- Un clic.
- Una contraseña compartida.
- Una identidad que no se valida.
- Un archivo que parece legítimo.
Por eso, hablar de ciberseguridad empresarial también significa preparar a las personas para reconocer señales de alerta y saber cómo actuar.
El phishing y la suplantación de identidad siguen siendo riesgos relevantes para las organizaciones en Perú, mientras que el ransomware puede terminar afectando directamente la continuidad de las operaciones.
Capacitar no es simplemente dar una charla
Una capacitación tiene valor cuando el conocimiento aparece en el momento en que realmente se necesita.
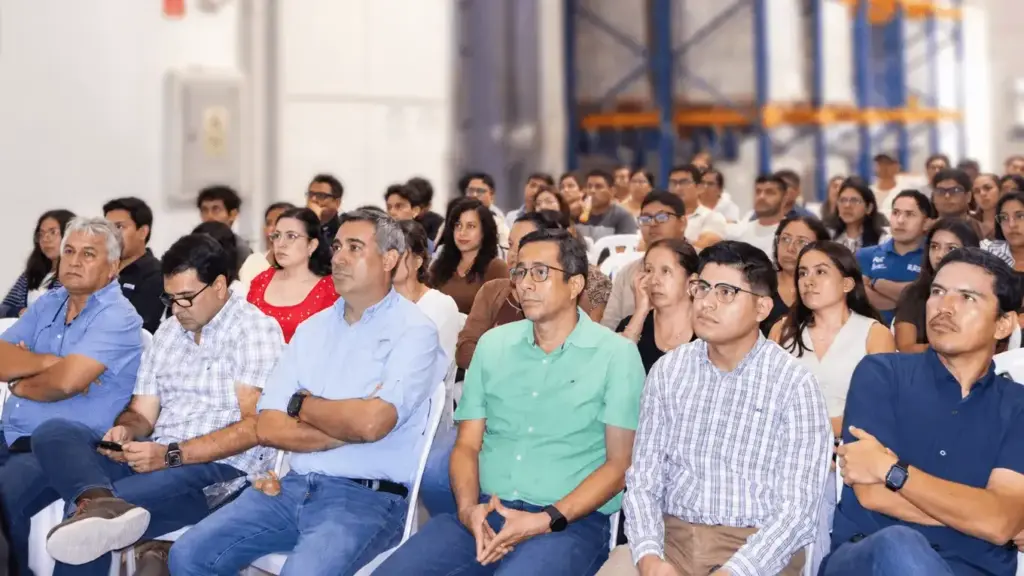
Durante el Cybersecurity Day en Piura, la jornada permitió:
- Reconocer situaciones de riesgo que pueden pasar desapercibidas.
- Identificar señales asociadas al phishing y la suplantación de identidad.
- Comprender cómo una acción cotidiana puede abrir una puerta al riesgo.
- Reflexionar sobre el papel que tiene cada persona en la seguridad de la empresa.
Porque la cultura de ciberseguridad no se construye con una presentación aislada.
Se construye cuando las personas aprenden a reconocer el riesgo y saben cómo actuar.
De Piura a una conversación que todas las empresas deberían tener
La experiencia en Piura deja una idea sencilla:
La ciberseguridad no es responsabilidad exclusiva de TI.
TI necesita visibilidad y herramientas. Pero la organización también necesita personas capaces de reconocer una amenaza antes de convertirla en un incidente.
Ese enfoque está alineado con la forma en que Vigilantium entiende la seguridad: no como una acción aislada, sino como un proceso que combina personas, tecnología, gestión y mejora continua. El Documento Maestro plantea precisamente que la cultura de ciberseguridad debe fortalecer comportamientos internos y reducir el riesgo humano.
¿Tu empresa necesita fortalecer la concientización en ciberseguridad?
Una capacitación puede ser el punto de partida para que tus equipos reconozcan mejor los riesgos que enfrentan todos los días.
Si quieres llevar una jornada de concientización en ciberseguridad a tu empresa, conversemos.